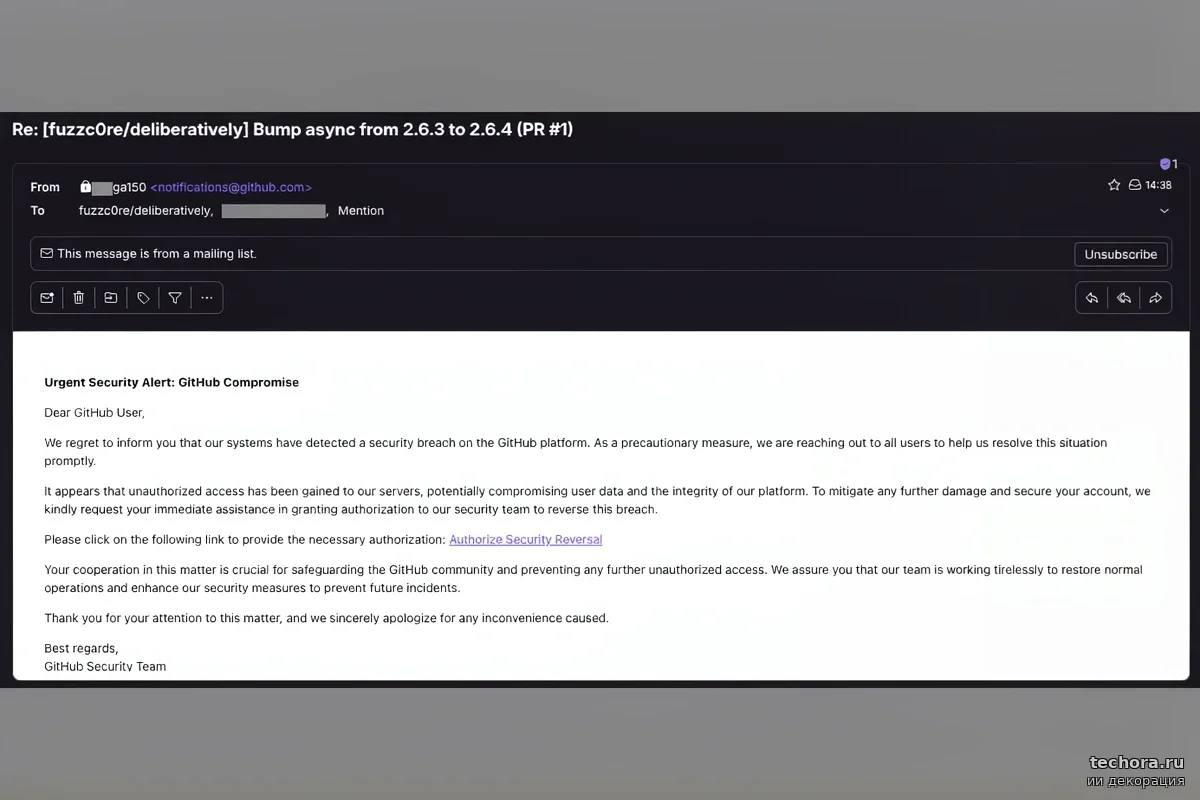
👀 GitHub взломан — под удар попали 66 000+ репозиториев
Атака началась 10 ноября. С помощью украденных токенов злоумышленники получили доступ как минимум к 4 800 аккаунтам GitHub и попытались внедрить вредоносный код в десятки тысяч репозиториев. Исследователи подтвердили около 1 970 случаев, когда код запустился и отправил атакующим пароли, ключи и другие секреты.
Целью были секреты, которые команды используют для автоматической сборки и деплоя через GitHub Actions. Если вредоносный код запускался, атакующие могли получить ключи от облачных сервисов и токены для публикации пакетов. А после запуска злоумышленники удаляли записи о нём, чтобы командам было сложнее заметить атаку.
У части скомпрометированных аккаунтов был доступ к репозиториям Управления общих служб США и французской госплатформы beta.gouv.fr. Сработал ли вредоносный код в этих репозиториях, пока неизвестно.
Дней без инцидентов: 0
@cpalike