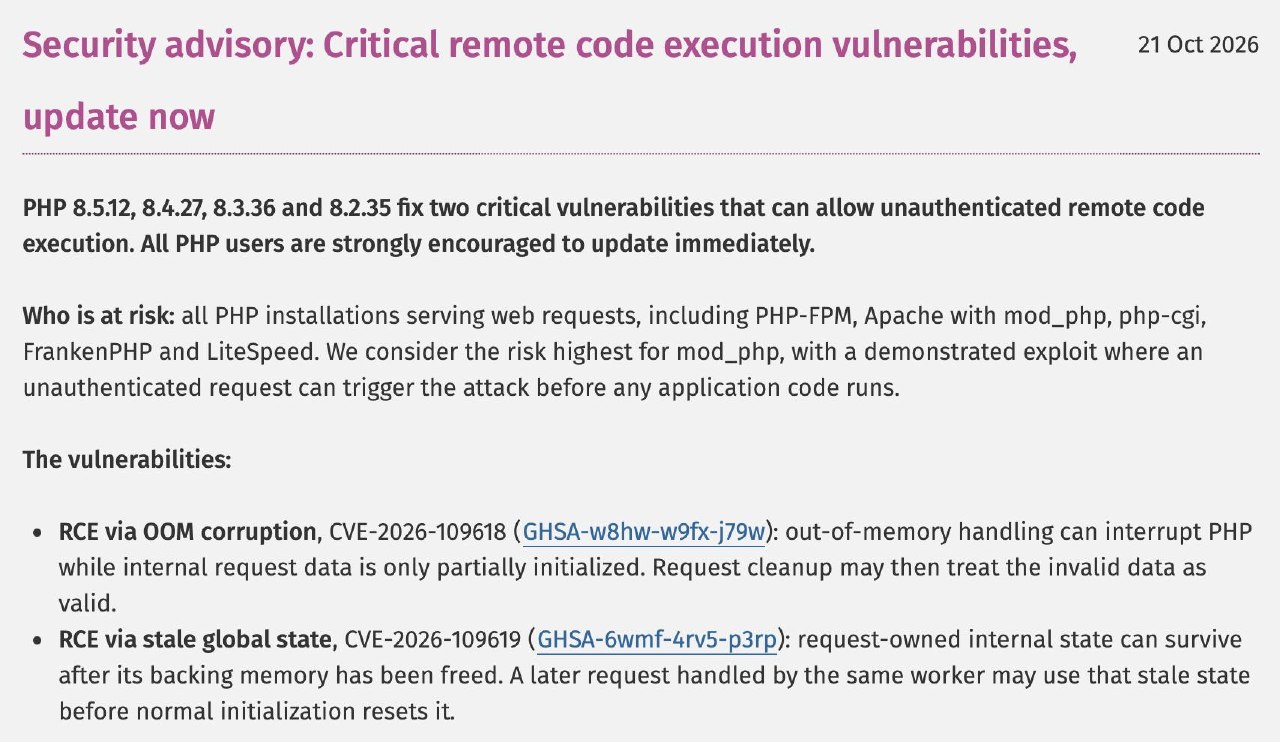
В PHP нашли две критические уязвимости с удалённым выполнением кода
CVE-2026-109618 и CVE-2026-109619 могут позволить атаковать сервер без авторизации. Под риском — все PHP-установки, обрабатывающие веб-запросы. Самым рискованным вариантом PHP считает Apache с mod_php.
Полностью закрывает уязвимости только обновление. Настройки из бюллетеня PHP могут снизить риск, но не заменяют патч.
Что делать:
— Сделать бэкап, установить обновление (если ваш хостинг уже добавил апдейт) и перезапустить PHP и веб-сервер.
— Если PHP установлен из Linux-дистрибутива, LTS-репозитория или панели управления — ставить обновлённый пакет у своего поставщика. Патчи для дистрибутивов и LTS-вендоров подготовили заранее.
— Для официальных сборок обновиться минимум до 8.5.12, 8.4.27, 8.3.36 или 8.2.35.
— Если используете rpms.remirepo.net, сегодня обновлений не будет. PHP советует перейти на пакеты дистрибутива или собрать PHP из исходников.
— На PHP 8.1 и старше — уточнить у поставщика, есть ли бэкпорт исправления, или перейти на поддерживаемую ветку. Минимум — 8.2, рекомендованная версия — 8.4. Перед обновлением проверьте сайт на тестовой копии. Пока исправления нет, ограничьте доступ к приложению, например через VPN или WAF.
Множество сайтов по всему миру были выключены в ожидании обновления, чтобы не дать злоумышленникам проникнуть в инфраструктуру.
@cpalike