

Você abre o cliente 922 S5, clica em “conectar” e nada acontece: o círculo não gira, não aparece erro de autenticação. Só o vazio. Vai ao site do PIA S5 — não carrega. E com o ABCproxy é a mesma coisa. O primeiro pensamento (bem lógico): o servidor caiu, até amanhã consertam, acontece, fazer o quê.
Mas não. Esses três serviços não caíram — foram derrubados. No mesmo dia, junto com mais uma dezena de clones. Quem estava no comando eram Google e FBI, e o motivo foi que todos esses serviços de proxy, por anos, eram um grande botnet. E se você usava eles para tráfego, essa história te afeta diretamente, mesmo que o saldo queimado na conta já nem te incomode tanto.
Vamos por partes: o que aconteceu, por que é legal, de onde veio e para onde migrar para não cair na mesma armadilha daqui a seis meses. E a chance de ter que lidar com isso nunca é zero.
O que aconteceu em janeiro de 2026
No dia 28 de janeiro de 2026, a divisão Google Threat Intelligence Group junto com o FBI realizou uma operação contra uma rede chamada IPIDEA — e a classificou como uma das maiores redes de proxy residencial do mundo. Proxy residencial (residential proxy) é quando seu tráfego sai para a internet pelo acesso residencial de outra pessoa: o sistema do outro lado vê o IP de um usuário comum, não de um datacenter. É por isso que eles são valorizados no arbitragem — para sistemas antifraude, esse acesso parece uma pessoa real no sofá.
O problema é que IPIDEA não era um serviço só. Era um backend único, onde rodavam cerca de 13 marcas diferentes. Praticamente todos os nomes que um arbitrador já viu em chats foram atingidos:
- 922 S5 Proxy (também conhecido como 922proxy)
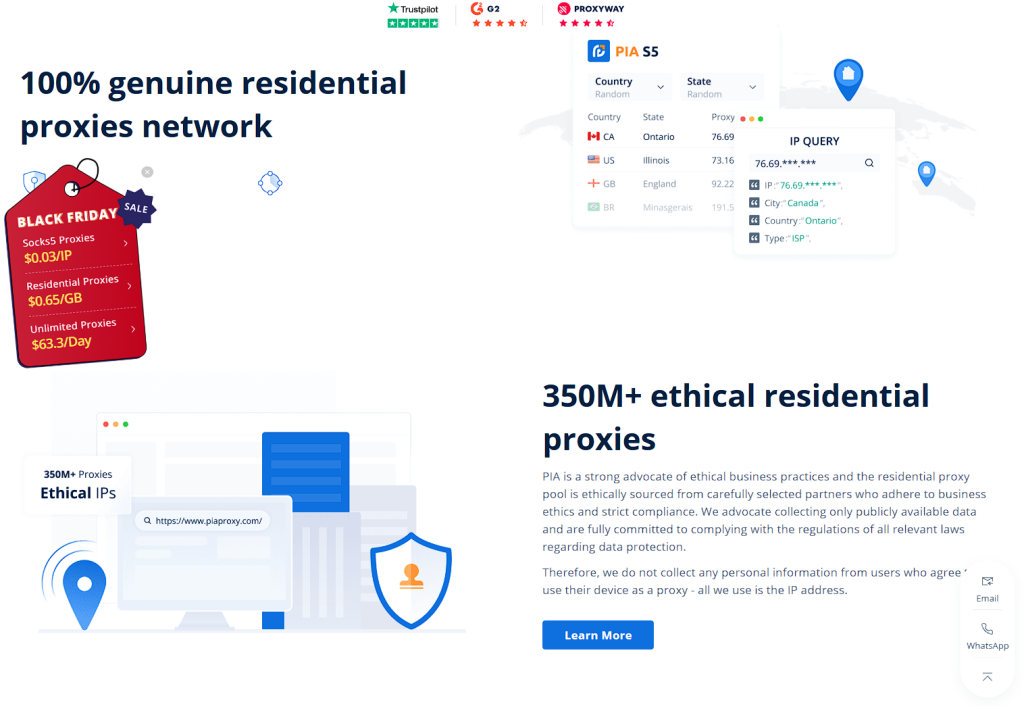
- PIA S5 Proxy
- ABCproxy
- LunaProxy
- PyProxy
- IP2World
- 360Proxy
- Cherry Proxy, Tab Proxy
- além de VPNs relacionadas — Galleon, Radish, Door
Sites diferentes, logos diferentes, preços diferentes no catálogo — mas o motor debaixo do capô era o mesmo. O Google estimou que a operação tirou da rede cerca de 9 milhões de dispositivos infectados e permitiu apreender dezenas de domínios que gerenciavam todo esse tráfego. Os sites e clientes caíram de uma vez só — porque não derrubaram serviços individuais, mas sim a raiz comum.
Por que era um botnet, não um serviço de proxy
Aqui está a pergunta principal: de onde o serviço tira milhões de endereços IP “residenciais”?
Um provedor legal tem uma rede de voluntários: a pessoa instala um aplicativo ou extensão gratuita no celular, concorda que sua conexão de internet será usada ocasionalmente como exit node (nó de saída — o ponto por onde o tráfego de terceiros sai para a internet), e recebe algo em troca — dinheiro, assinatura premium, remoção de anúncios. Sabe, concordou, recebeu compensação, por isso é chamado de sourcing ético.
A IPIDEA operava de outra forma. Segundo a investigação do Google, os dispositivos entravam na rede por meio de aplicativos infectados: os desenvolvedores recebiam SDKs prontos (kits para integração no app — Castar SDK, Earn SDK e outros), com a promessa de ganhar dinheiro com “monetização de tráfego”. O desenvolvedor integrava o SDK, e os celulares e computadores dos usuários eram silenciosamente transformados naqueles “IPs residenciais” que depois eram vendidos. Os donos dos dispositivos não sabiam de nada e não davam consentimento.
| Resumindo: quando você pagava para 922 ou PIA por tráfego residencial, estava alugando acesso a celulares invadidos de outras pessoas. Não era “internet residencial de um voluntário”, mas sim o tablet de um idoso que baixou uma lanterna grátis. |
E a empresa acabou em uma lista bem ruim de vizinhos. Pela infraestrutura da IPIDEA, segundo o relatório do Google, passaram em uma semana mais de 550 grupos hackers monitorados — incluindo equipes APT estatais — além de botnets famosos como BADBOX 2.0. Ou seja, sua campanha rodava no mesmo motor que ataques cibernéticos direcionados.
Para o antifraude, isso não é um “IP residencial limpo”, mas um endereço com reputação extremamente duvidosa — o que, aliás, explica por que nos últimos meses o conversão nesses proxies caiu para muitos.
Linhagem: de 911 S5 a IPIDEA
Se você acha que já viu isso antes — está certo. IPIDEA não é o primeiro e, infelizmente, dificilmente será o último nome nesse mercado.
O precursor de todo esse esquema foi o serviço 911 S5, que operou desde 2014 e foi, em seu tempo, o “residencial” mais famoso do mercado. Em 2022, o operador o levou para a clandestinidade, em 2023 a rede ressurgiu como Cloud Router, e em maio de 2024 o FBI entrou em ação. Resultado: o administrador, o cidadão chinês YunHe Wang, foi preso, e a investigação estimou a rede em 19 milhões de IPs infectados no mundo todo. Segundo a acusação, esses endereços foram usados em esquemas fraudulentos de bilhões de dólares — só de pedidos falsos de auxílio Covid nos EUA foram contabilizados US$ 5,9 bilhões.
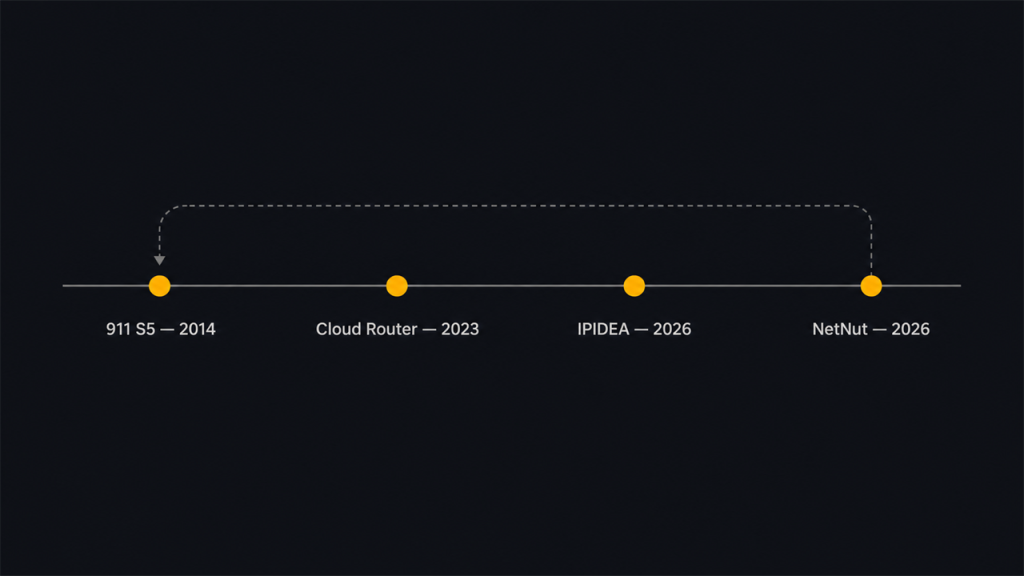
O esquema é simples e repetitivo: monta-se um botnet, vende-se acesso como “proxies residenciais”, opera-se por alguns anos, sofre-se uma operação, fecha-se — e reabre-se com outro nome. 911 virou Cloud Router. Fragmentos do ecossistema evoluíram para IPIDEA com suas 13 marcas. Hoje derrubaram IPIDEA — amanhã aparece algo novo com outro logo e “os melhores preços do mercado”.
| A propósito de “voltar à tona”. Logo após o fim do 922, surgiram sites como 922proxy.app e 922proxy.org, que se apresentam como o serviço original e oferecem “faça login com seu e-mail antigo, migramos a base”. Não caia nessa. São clones que exploram o reconhecimento de uma marca morta: no melhor dos casos, vão te enganar para depositar, no pior — coletar seus dados ou instalar outro cliente infectado. O original morreu, não há “espelhos”. |
E agora, seu dinheiro e contas?
Más notícias para quem tinha saldo: provavelmente ele já era.
Pelos relatos dos usuários, após o fechamento os sites e apps pararam de funcionar junto com as áreas de cliente — não há para onde ou para quem pedir o reembolso. Uma rede criminosa sob operação do FBI não envia avisos de devolução de saldo.
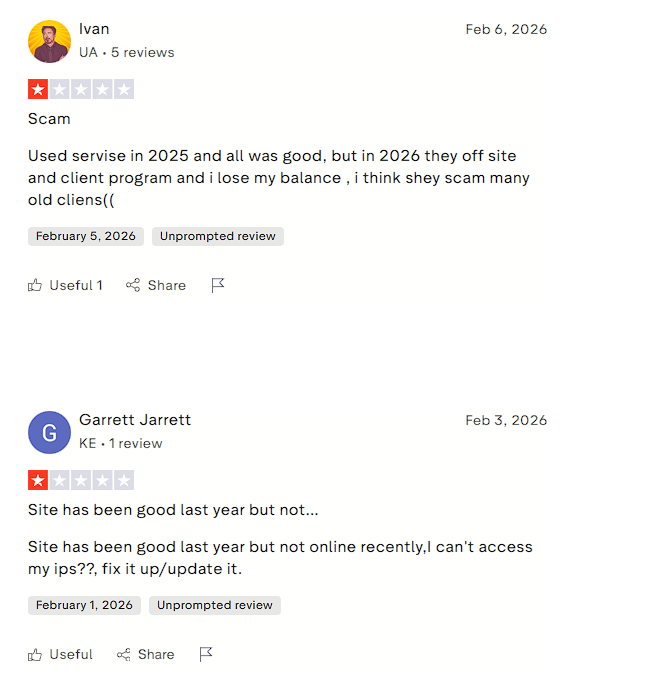
O que fazer: aceite o prejuízo e considere perdido, escrever para o “suporte” de um serviço morto é inútil.
Mas perder saldo não é o maior risco. Muito mais importante é entender o que você fez usando esses proxies. Passe por esta lista rápida:
- Não procure por “espelhos” e “clientes alternativos”. Qualquer site que hoje promete o ressurgimento do 922 ou PIA é uma armadilha. O mesmo vale para canais do Telegram com “builds funcionais”. Isso também se aplica a quaisquer outros serviços em situação semelhante.
- Troque suas senhas se você as reutilizou. Se você fez login no serviço morto com um e-mail e senha que usa em outros lugares, troque. Você forneceu seus dados para uma empresa que, por definição, operava de forma duvidosa.
- Verifique o que estava nesses IPs. As contas que você farmou e rodou via IP residente da IPIDEA estavam em endereços com reputação ruim. Se houve bans ou hold nesses IPs, não é paranoia da plataforma — são as consequências. Migre suas contas valiosas para proxies confiáveis antes que a plataforma faça isso por você.
- Faça um inventário dos seus setups. Onde mais na sua infraestrutura há dependência desses serviços — integrações via API, uploads automáticos, manuais de terceiros “pegue proxy no 922”. Tudo isso agora é código morto.
Para onde migrar: provedores legais em 2026
Tenho duas notícias para você:
- Boa notícia. O mercado de proxies residenciais não acaba com a IPIDEA, e a migração pode ser feita em um ou dois dias.
- Ruim (para o bolso): tráfego legítimo custa mais caro que o roubado. Se você se acostumou com “ilimitado por centavos”, prepare-se para pagar por gigabytes — mas sem o risco de ver seu provedor no próximo press release do FBI.
Em 2026, o mercado se divide em três faixas principais por preço e finalidade. Os preços abaixo são referência para julho de 2026. As tarifas variam, então confira o valor atualizado antes de comprar.
- Enterprise — máxima transparência e compliance. Aqui é para quem precisa de volume, estabilidade e histórico jurídico limpo. Os líderes são Bright Data e Oxylabs: ambos têm sourcing ético documentado, KYC (verificação de identidade do cliente — know your customer) e conformidade com GDPR (regulamento europeu de dados). O preço é premium — tráfego residencial começa em alguns dólares por gigabyte e aumenta conforme as exigências. Não é para testes, é para quem opera sério, a longo prazo e não quer surpresas desagradáveis.
- Faixa intermediária — equilíbrio entre preço e qualidade. Decodo (ex-Smartproxy), SOAX, DataImpulse — cerca de 3–6 dólares por gigabyte, pools decentes, suporte ativo. Ideal para a maioria dos solo buyers e pequenas equipes: mais barato que enterprise, mas com sourcing e reputação confiáveis.
- Faixa econômica — quando o preço de entrada importa. IPRoyal, Webshare, Evomi — a partir de cerca de 1,75 dólar por gigabyte, e o plano inicial da Evomi é cerca de 0,49 dólar por gigabyte. São provedores honestos e econômicos, não amadores — mas quanto menor o preço, mais atenção ao sourcing dos IPs (mais sobre isso abaixo).
Sobre tipos relacionados, para não confundir. Proxy residencial não é a única opção, ainda existem:
- proxies móveis (mobile proxy) — tráfego via SIM cards reais e operadoras móveis, para farm de contas muitas vezes ainda mais confiável que residencial, mas mais caro;
- Proxy ISP (também conhecidos como residenciais estáticos) — endereços rápidos, registrados em um provedor residencial, mas hospedados em data center e não mudam.
O que escolher depende da vertical e do que sua plataforma verifica. A regra é simples: quanto mais rígido o antifraude da oferta, mais “vivo” precisa ser o IP.
Como diferenciar um proxy legítimo de mais um botnet
A parte mais importante deste artigo é esta seção. Porque o nome da marca não garante nada.
Exemplo recente: em 2 de julho de 2026, o Google junto com o FBI e a Lumen derrubaram mais uma grande rede residencial — NetNut. Não é a IPIDEA, é outro caso, mas a essência é a mesma: até um nome grande e conhecido pode ser uma rede de dispositivos infectados. Por isso, escolha não pelo logo, mas pelo checklist.
Passe qualquer provedor — seja da lista acima ou novo — por cinco perguntas:
- Como eles explicam a origem dos IPs? Um provedor sério informa claramente que usa uma rede opt-in de voluntários ou SDKs parceiros com consentimento explícito. Se o site é vago e só fala “milhões de IPs residenciais no mundo todo” sem dizer de onde vêm, é sinal de alerta.
- Existe consentimento e compensação para os donos dos IPs? Sinal-chave de rede ética: a pessoa do outro lado sabe que seu canal está sendo usado, concordou e recebe algo por isso, podendo sair com um clique. Se não explicam sobre consentimento e benefício para o peer, provavelmente o tráfego é roubado.
- Existe KYC e base jurídica clara? Verificação do cliente, política pública de uso aceitável, conformidade com GDPR. Provedor sério não esconde isso. Empresa que aceita qualquer um para qualquer coisa sem perguntas também atende quem pode acabar com sua reputação de IP.
- Qual o histórico e as avaliações do serviço? Quantos anos no mercado, existem avaliações independentes reais, há uma empresa de verdade por trás. Serviço que surgiu há seis meses com landing perfeito e sem rastros — é risco.
- E o teste principal — o preço. Aqui está uma regra que vai poupar seus nervos: se te oferecem tráfego residencial ilimitado pelo preço de proxies de data center, sem contador de gigabytes e quase de graça — isso não é generosidade. Tráfego residencial legítimo é caro, porque envolve pessoas reais que recebem por isso. “Residencial ilimitado por alguns dólares” quase sempre significa que o pagamento não é em dinheiro, mas sim com dispositivos infectados de terceiros. Exatamente pelo que a IPIDEA foi derrubada.
Se o provedor passa tranquilamente pelos quatro primeiros pontos e não tenta ser suspeitosamente barato no quinto — pode trabalhar com ele. Se falhar em pelo menos dois — procure outro, não importa quão bonitos sejam os números no preço.
Resumo
Os “residenciais grátis” acabaram não porque você teve azar com o serviço. Eles acabaram porque tráfego residencial ilimitado e barato quase sempre vem de dispositivos hackeados de terceiros, e esse modelo mais cedo ou mais tarde cai na mão pesada da lei. O 911 virou Cloud Router, os pedaços viraram IPIDEA, depois foi a vez da NetNut — o ciclo se repete com precisão impressionante.
Quem já migrou para provedores transparentes nem percebeu essa semana: pagou um pouco mais pelos gigabytes e dorme tranquilo. Quem ainda procura “espelho funcional do 922” só está se preparando para perder dinheiro de novo. Escolha não pelo logo ou pelo preço, mas por uma pergunta: de onde vêm esses IPs do serviço. Sucesso e conversão limpa!

FAQ
Do jeito que eram — não. Eram marcas em uma infraestrutura comum, que foi apreendida judicialmente. Algumas marcas podem reaparecer com outro nome, mas já será outro serviço, e deve ser tratado como desconhecido. Sites que hoje se passam pelo “922 ressuscitado” são clones.
Praticamente não. As contas e sistemas de pagamento desses serviços estão indisponíveis, e a rede está sob operação policial. Melhor considerar o depósito como prejuízo e não perder tempo com “suporte”.
Tráfego residencial gratuito quase sempre significa que quem paga não é você — são pessoas que tiveram seus dispositivos usados sem consentimento. “Residenciais grátis” são, no melhor dos casos, isca; no pior, entrada para outro botnet. Se um IP residencial não custa nada, o produto é outra pessoa.
A ferramenta em si é legal: são usadas para checagem de anúncios, análise, scraping. O que é ilegal é quando os IPs vêm de dispositivos infectados sem consentimento dos donos. Por isso, a questão não é “proxy ou não”, mas “de onde o provedor tira os endereços”.
Sim, provedores sérios oferecem escolha de GEO, incluindo Rússia e países da CEI. A regra é a mesma: não olhe só para a disponibilidade do GEO, mas para como o serviço explica a origem desses IPs.
Por nada da lista da IPIDEA. Melhor pausar as campanhas por um ou dois dias e migrar para um provedor transparente do que arriscar contas valiosas em serviços mortos ou clonados e tomar ban.

Comentários (0)