

Você abre o cliente da 922 S5, clica em “Conectar” e nada acontece. Não aparece nenhum ícone de carregamento nem erro de autenticação. Silêncio absoluto. Você tenta acessar o site da PIA S5, mas ele não carrega. Com a ABCproxy, a história é a mesma. O primeiro pensamento — bastante lógico — é que o servidor caiu e será consertado até a manhã seguinte. Acontece.
Mas não foi isso. Esses três serviços não caíram: eles foram derrubados. Todos no mesmo dia, junto com outra dezena de marcas praticamente idênticas. O Google e o FBI conduziram a operação depois de descobrirem que todos esses serviços de proxy faziam parte de uma enorme botnet havia anos. Se você direcionava tráfego por meio deles, essa história afeta você diretamente, mesmo que o saldo perdido na conta já não seja sua maior preocupação.
Vamos por partes: o que aconteceu, por que as autoridades puderam agir legalmente, de onde veio todo esse esquema e para onde migrar para não cometer o mesmo erro daqui a seis meses. Afinal, a probabilidade de precisar lidar com uma situação assim novamente nunca é zero.
O que aconteceu em janeiro de 2026
Em 28 de janeiro de 2026, o Google Threat Intelligence Group e o FBI realizaram uma operação contra uma rede chamada IPIDEA, descrita como uma das maiores redes de proxies residenciais do mundo.
Um proxy residencial direciona seu tráfego para a internet por meio da conexão doméstica de outra pessoa. O sistema do outro lado vê o endereço IP de um usuário comum, e não o de uma máquina hospedada em um data center. É exatamente por isso que esses proxies são tão valorizados na arbitragem de tráfego: para os sistemas antifraude, o acesso parece vir de uma pessoa real conectada do sofá de casa.
O problema é que a IPIDEA não era um único serviço. Tratava-se de um backend compartilhado por cerca de 13 marcas diferentes. A operação atingiu praticamente todos os nomes que um media buyer já encontrou nos chats do mercado:
- 922 S5 Proxy (também conhecida como 922proxy)
- PIA S5 Proxy
- ABCproxy
- LunaProxy
- PyProxy
- IP2World
- 360Proxy
- Cherry Proxy, Tab Proxy
- Marcas de VPN relacionadas, como Galleon, Radish e Door
Sites diferentes, logotipos diferentes e preços diferentes, mas o mesmo motor por baixo do capô. O Google estimou que a operação retirou da rede cerca de 9 milhões de dispositivos infectados e permitiu a apreensão de dezenas de domínios usados para gerenciar todo aquele tráfego. Os sites e clientes não deixaram de funcionar um por um. Todos desapareceram de uma vez porque a operação atingiu a infraestrutura compartilhada, e não cada serviço separadamente.
Por que era uma botnet, e não um serviço de proxy
Esta é a pergunta principal: de onde um serviço consegue milhões de endereços IP “residenciais”?
Um provedor legítimo tem uma rede de voluntários. Uma pessoa instala no celular um aplicativo ou uma extensão gratuita ou freemium, aceita que sua conexão à internet seja utilizada ocasionalmente como exit node — o ponto por onde o tráfego de terceiros sai para a internet — e recebe algo em troca: dinheiro, uma assinatura premium ou a remoção de anúncios. Ela sabe o que está acontecendo, dá seu consentimento e recebe uma compensação. Por isso, esse modelo é chamado de sourcing ético.e terceiros sai para a internet), e recebe algo em troca — dinheiro, assinatura premium, remoção de anúncios. Sabe, concordou, recebeu compensação, por isso é chamado de sourcing ético.
A IPIDEA operava de outra forma. Segundo a investigação do Google, os dispositivos entravam na rede por meio de aplicativos infectados. Os desenvolvedores recebiam SDKs prontos para integração — Castar SDK, Earn SDK e outros — acompanhados da promessa de ganhos com a “monetização de tráfego”. O desenvolvedor integrava o SDK, e os celulares e computadores dos usuários se transformavam silenciosamente nos mesmos “IPs residenciais” que outras pessoas compravam depois. Os donos dos dispositivos não sabiam de nada nem haviam dado consentimento.
| Em outras palavras: quando você pagava à 922 ou à PIA por tráfego residencial, estava alugando acesso aos dispositivos comprometidos de outras pessoas. Não era “a internet doméstica de um voluntário”, mas o tablet de um idoso que havia baixado um aplicativo gratuito de lanterna. |
|---|
Além disso, a empresa estava em péssima companhia. Segundo o relatório do Google, em uma única semana, mais de 550 grupos de hackers monitorados utilizaram a infraestrutura da IPIDEA, incluindo grupos APT patrocinados por Estados e botnets conhecidas como a BADBOX 2.0. Ou seja, suas campanhas passavam pela mesma infraestrutura usada em ataques cibernéticos direcionados.
Para os sistemas antifraude, isso não era um “IP residencial limpo”, mas um endereço com uma reputação extremamente duvidosa. Isso, aliás, explica por que muitos media buyers perceberam uma queda na taxa de conversão desses proxies nos últimos meses.
A origem: da 911 S5 à IPIDEA
Se você tem a impressão de já ter visto essa história antes, não está enganado. A IPIDEA não é o primeiro nome desse tipo no mercado e, infelizmente, dificilmente será o último.
A precursora de todo esse esquema foi a 911 S5, um serviço que operava desde 2014 e que, em sua época, era o “lixão residencial” mais conhecido do mercado. Em 2022, seu operador levou o serviço para a clandestinidade. Em 2023, a rede reapareceu com o nome Cloud Router e, em maio de 2024, o FBI entrou em ação.
O resultado foi a prisão do administrador, o cidadão chinês YunHe Wang. Os investigadores estimaram que a rede incluía 19 milhões de endereços IP infectados em todo o mundo. Segundo a acusação, esses endereços foram usados em esquemas fraudulentos que movimentaram bilhões de dólares. Só os pedidos falsos de auxílio relacionados à COVID-19 nos Estados Unidos somaram US$ 5,9 bilhões.
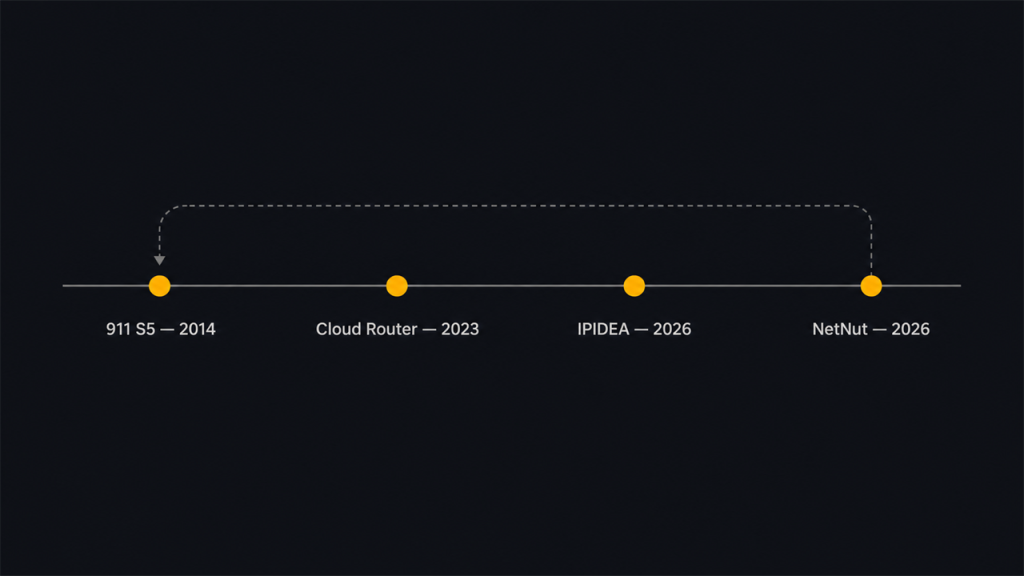
O esquema é simples e fácil de repetir: montar uma botnet, vender o acesso como “proxies residenciais”, operar por alguns anos, ser alvo de uma ação policial, fechar e reabrir com outro nome. A 911 virou Cloud Router. Fragmentos desse ecossistema cresceram e se transformaram na IPIDEA e em suas 13 marcas. Hoje derrubaram a IPIDEA; amanhã aparecerá alguma novidade com outro logotipo e “os melhores preços do mercado”.
| E por falar em serviços que “ressurgem”: logo depois do desaparecimento da 922, surgiram sites como 922proxy.app e 922proxy.org. Eles se apresentavam como o serviço original e convidavam os usuários a “entrar com o e-mail antigo porque migramos a base de dados”. Não caia nessa. São clones que exploram o reconhecimento de uma marca morta. Na melhor das hipóteses, vão convencer você a fazer um depósito e ficar com o dinheiro. Na pior, vão coletar seus dados ou oferecer outro cliente infectado. O serviço original morreu e não tem “espelhos”. |
|---|
O que acontece agora com seu dinheiro e suas contas
Más notícias para quem ainda tinha dinheiro no saldo: provavelmente ele já não existe.
A julgar pelos relatos dos usuários, depois do fechamento, os sites, aplicativos e áreas de cliente deixaram de funcionar. Não há onde solicitar o reembolso nem a quem fazer a cobrança. Uma rede criminosa que virou alvo de uma operação do FBI não envia comunicados sobre devoluções.
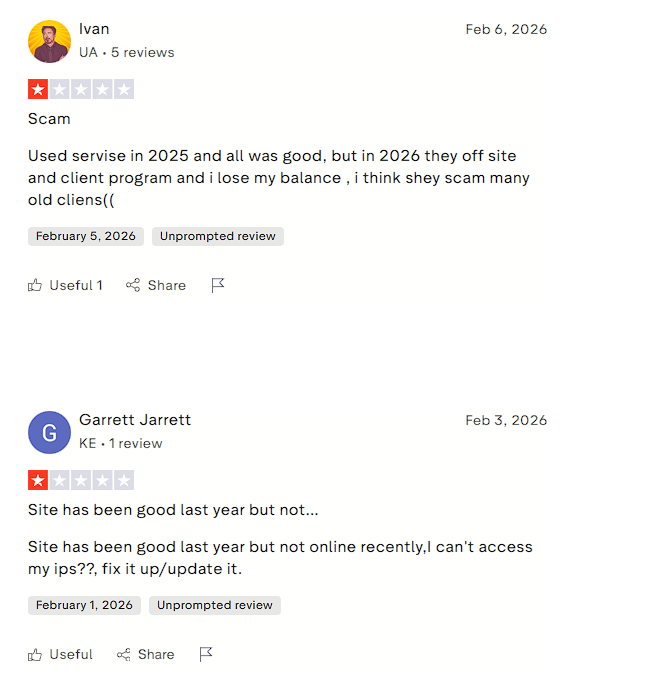
O que fazer? Aceitar o prejuízo e contabilizá-lo como perda. Escrever para o “suporte” de um serviço morto não adianta.
Mas perder o saldo não é o principal risco. Muito mais importante é entender o que você fazia por meio desses proxies. Passe por esta lista:
- Não procure “espelhos” nem “clientes alternativos”. Qualquer site que prometa hoje uma versão ressuscitada da 922 ou da PIA é uma armadilha. O mesmo vale para canais no Telegram que oferecem “builds funcionais” e para qualquer outro serviço em situação semelhante.
- Troque as senhas que você reutilizou. Se entrou em um dos serviços desativados com o mesmo e-mail e a mesma senha usados em outros lugares, altere-os. Você entregou esses dados a uma empresa que, por definição, não operava de forma limpa.
- Verifique o que estava vinculado a esses IPs. As contas que você farmou ou usou para rodar tráfego pela rede residencial da IPIDEA estavam associadas a endereços com má reputação. Se essas contas começaram a receber bans ou foram colocadas em hold, não é paranoia da plataforma: são as consequências. Migre as contas valiosas para proxies legítimos antes que a plataforma tome essa decisão por você.
- Audite seus setups. Verifique em quais outros pontos da infraestrutura você dependia desses serviços: integrações via API, automações de campanhas ou manuais de terceiros com orientações como “compre proxies na 922”. Tudo isso agora é código morto.
Para onde migrar: provedores legítimos em 2026
Tenho duas notícias:
- A boa: o mercado de proxies residenciais não termina com a IPIDEA, e é perfeitamente possível migrar em um ou dois dias.
- A ruim — para o seu bolso —: tráfego legítimo custa mais do que tráfego roubado. Se você estava acostumado ao “ilimitado por centavos”, prepare-se para pagar por gigabyte. Pelo menos não terá o risco de ver seu provedor aparecer amanhã em um comunicado do FBI.
Em 2026, o mercado pode ser dividido em aproximadamente três faixas, de acordo com o preço e a finalidade. Os valores abaixo são uma referência para julho de 2026. As tarifas mudam, portanto confira sempre os preços atuais antes de comprar.
- Enterprise: máxima transparência e compliance. Essa faixa é voltada a quem precisa de volume, estabilidade e um histórico jurídico limpo. Os principais provedores são Bright Data e Oxylabs. Ambos contam com sourcing ético documentado, procedimentos de KYC — Know Your Customer ou verificação da identidade do cliente — e conformidade com o GDPR, o regulamento europeu de proteção de dados. Os preços são premium: o tráfego residencial começa em alguns dólares por gigabyte e aumenta conforme as exigências. Não é uma opção para pequenos testes, mas para quem opera em escala, pensa no longo prazo e não quer surpresas desagradáveis.
- Faixa intermediária: equilíbrio entre preço e qualidade. Decodo — antiga Smartproxy —, SOAX e DataImpulse cobram cerca de US$ 3–6 por gigabyte e oferecem pools razoáveis e suporte ativo. É a opção ideal para a maioria dos solo buyers e das equipes pequenas: mais barata que os serviços enterprise, mas com sourcing claro e boa reputação.
- Faixa econômica: quando o custo de entrada importa. IPRoyal, Webshare e Evomi partem de aproximadamente US$ 1,75 por gigabyte, enquanto a tarifa inicial da Evomi fica em torno de US$ 0,49 por gigabyte. São provedores econômicos legítimos, não operações clandestinas. Mesmo assim, quanto menor o preço, mais atenção você deve prestar à origem dos IPs, como veremos abaixo.
Uma breve explicação sobre outros tipos de proxy para evitar confusões. Os proxies residenciais não são a única opção. Também existem:
- Proxies móveis: direcionam o tráfego por meio de cartões SIM e operadoras móveis reais. Para farmar contas, muitas vezes são ainda mais confiáveis que os proxies residenciais, mas também custam mais.
- Proxies ISP, também conhecidos como proxies residenciais estáticos: são endereços rápidos registrados em nome de um provedor de internet residencial, mas hospedados em um data center. Além disso, não mudam.
A melhor opção depende da vertical e do que a plataforma verifica. A regra é simples: quanto mais rigoroso for o sistema antifraude da oferta, mais “real” o IP precisa parecer.
Como diferenciar um proxy legítimo da próxima botnet
Esta é a parte mais importante do artigo porque o nome de uma marca não garante nada.
Um exemplo recente: em 2 de julho de 2026, o Google, o FBI e a Lumen derrubaram outra grande rede de proxies residenciais, a NetNut. Não era a IPIDEA, mas um caso separado. A essência, porém, era a mesma: até uma marca grande e conhecida pode acabar sendo uma rede baseada em dispositivos infectados.
Por isso, escolha pelo checklist, não pelo logotipo.
Faça estas cinco perguntas sobre qualquer provedor, seja um dos mencionados acima ou um serviço novo:
- Como ele explica a origem dos IPs? Um provedor legítimo afirma claramente que usa uma rede opt-in de voluntários ou SDKs de parceiros com o consentimento explícito dos usuários. Se o site traz apenas frases vagas como “milhões de IPs residenciais no mundo todo”, sem explicar de onde eles vêm, é um sinal de alerta.
- Os donos dos IPs dão consentimento e recebem uma compensação? A principal característica de uma rede ética é que a pessoa do outro lado sabe que sua conexão está sendo utilizada, concordou em participar, recebe algo em troca e pode se desconectar com um clique. Se o provedor não explica como obtém o consentimento dos peers nem quais benefícios eles recebem, o tráfego provavelmente é roubado.
- Existe KYC e uma base jurídica clara? Procure verificação de clientes, uma política pública de uso aceitável e conformidade com o GDPR. Um provedor sério não esconde essas informações. Uma empresa que permite que qualquer pessoa faça qualquer coisa sem uma única pergunta também atende quem acabará destruindo a reputação dos seus IPs.
- Qual é o histórico e a reputação do serviço? Verifique há quantos anos ele atua no mercado, se existem avaliações independentes reais e se há uma empresa de verdade por trás dele. Um serviço que surgiu há seis meses com uma landing page perfeita e nenhum histórico rastreável representa um risco.
- E o principal teste: o preço. Esta regra vai poupar muitos problemas: se alguém oferece tráfego residencial ilimitado pelo preço de proxies de data center, sem medição por gigabyte e praticamente de graça, isso não é generosidade. O tráfego residencial legítimo é caro porque envolve pessoas reais que recebem uma compensação. “Residencial ilimitado por alguns dólares” quase sempre significa que o custo verdadeiro está sendo pago com os dispositivos infectados de outras pessoas. Foi exatamente por isso que a IPIDEA foi derrubada.
Se um provedor passar tranquilamente pelos quatro primeiros pontos e não tentar ser suspeitosamente barato no quinto, você pode trabalhar com ele. Se falhar em pelo menos dois, continue procurando, por mais atraentes que pareçam os números da tabela de preços.
Resumo
Os proxies residenciais “grátis” não acabaram porque você deu azar com um serviço específico. Eles acabaram porque o tráfego residencial barato e ilimitado quase sempre se baseia em dispositivos comprometidos de outras pessoas — e, mais cedo ou mais tarde, esse tipo de estrutura cai nas mãos implacáveis da lei. A 911 virou Cloud Router, seus fragmentos se transformaram na IPIDEA e, depois, chegou a vez da NetNut. O ciclo se repete com uma precisão impressionante.
Quem migrou há muito tempo para provedores transparentes mal percebeu o que aconteceu: pagou um pouco mais por gigabyte e continuou dormindo tranquilamente. Quem ainda procura um “espelho funcional da 922” está apenas se preparando para perder dinheiro de novo.
Não escolha um provedor pelo logotipo nem pelos preços da tabela. Faça uma única pergunta: de onde esse serviço obtém seus IPs?
Boa sorte e conversões limpas!

FAQ
Do jeito que eram — não. Eram marcas em uma infraestrutura comum, que foi apreendida judicialmente. Algumas marcas podem reaparecer com outro nome, mas já será outro serviço, e deve ser tratado como desconhecido. Sites que hoje se passam pelo “922 ressuscitado” são clones.
Praticamente não. As contas e sistemas de pagamento desses serviços estão indisponíveis, e a rede está sob operação policial. Melhor considerar o depósito como prejuízo e não perder tempo com “suporte”.
Tráfego residencial gratuito quase sempre significa que quem paga não é você — são pessoas que tiveram seus dispositivos usados sem consentimento. “Residenciais grátis” são, no melhor dos casos, isca; no pior, entrada para outro botnet. Se um IP residencial não custa nada, o produto é outra pessoa.
A ferramenta em si é legal: são usadas para checagem de anúncios, análise, scraping. O que é ilegal é quando os IPs vêm de dispositivos infectados sem consentimento dos donos. Por isso, a questão não é “proxy ou não”, mas “de onde o provedor tira os endereços”.
Sim, provedores sérios oferecem escolha de GEO, incluindo Rússia e países da CEI. A regra é a mesma: não olhe só para a disponibilidade do GEO, mas para como o serviço explica a origem desses IPs.
Por nada da lista da IPIDEA. Melhor pausar as campanhas por um ou dois dias e migrar para um provedor transparente do que arriscar contas valiosas em serviços mortos ou clonados e tomar ban.

Comentários (0)