

Ви відкриваєте клієнт 922 S5, натискаєте «Підключитися» — і нічого не відбувається. Колесо завантаження не крутиться, помилки авторизації немає. По-ро-жне-ча. Заходите на сайт PIA S5 — він не завантажується. З ABCproxy та сама історія. Перша, цілком логічна думка: сервер упав, до ранку полагодять, таке буває.
Але ні. Ці три сервіси не впали — їх знесли. В один день і разом із десятком братів-близнюків. Операцію провели Google і ФБР, а причиною стало те, що всі ці проксі-сервіси протягом багатьох років були одним великим ботнетом. Якщо ви спрямовували через них трафік, ця історія стосується вас безпосередньо, навіть якщо втрачений баланс на акаунті вже не надто хвилює.
Розберемо все по черзі: що сталося, чому операція була законною, звідки взялася ця схема та куди мігрувати, щоб за пів року знову не наступити на ті самі граблі. Адже ймовірність, що вам доведеться цим займатися, ніколи не дорівнює нулю.
Що сталося у січні 2026 року
28 січня 2026 року Google Threat Intelligence Group разом із ФБР провели операцію проти мережі під назвою IPIDEA, яку назвали однією з найбільших резидентських проксі-мереж у світі.
Резидентський проксі (residential proxy) спрямовує ваш трафік в інтернет через чужу домашню мережу. Система на іншому боці бачить IP-адресу звичайного користувача, а не машину з дата-центру. Саме за це такі проксі цінують в арбітражі: для антифрод-систем цей трафік виглядає так, ніби його генерує реальна людина, яка сидить удома на дивані.
Проблема в тому, що IPIDEA — це не один сервіс. Це спільний бекенд, на якому працювали близько 13 різних брендів. Під удар потрапили майже всі назви, які арбітражник хоча б раз бачив у профільних чатах:
- 922 S5 Proxy (він же 922proxy)
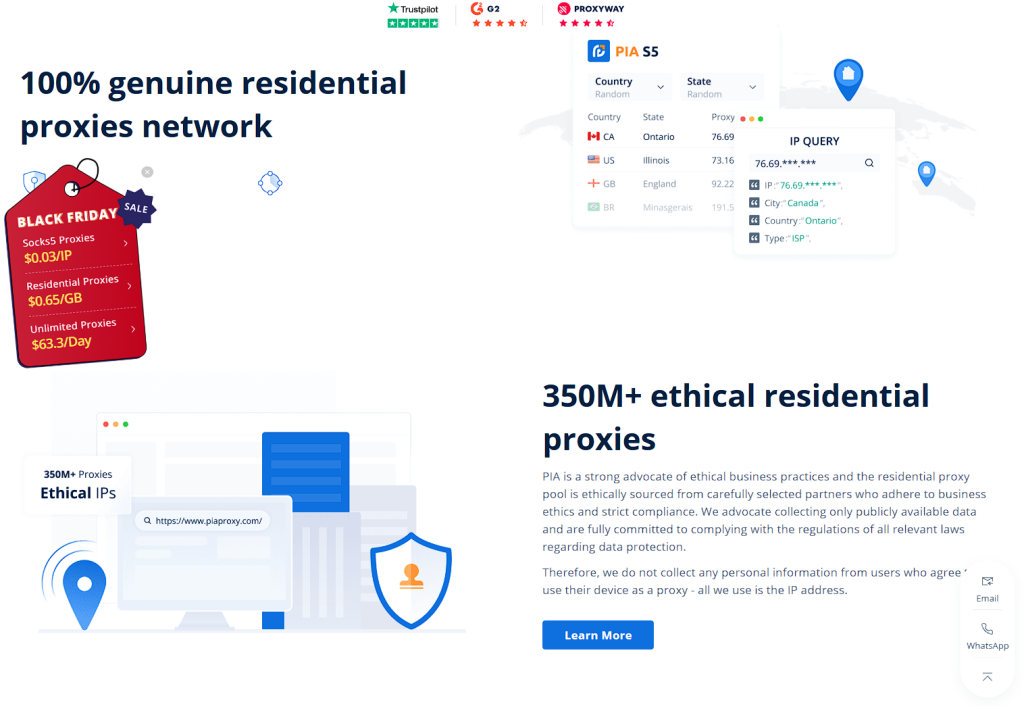
- PIA S5 Proxy
- ABCproxy
- LunaProxy
- PyProxy
- IP2World
- 360Proxy
- Cherry Proxy, Tab Proxy
- Пов’язані VPN-бренди: Galleon, Radish і Door
Різні сайти, різні логотипи, різні ціни — але під капотом працював один двигун. За оцінкою Google, операція вивела з мережі близько 9 мільйонів заражених пристроїв і дала змогу вилучити десятки доменів, через які керували всім цим трафіком. Сайти й клієнти перестали працювати не по черзі, а одночасно, адже знищували не окремі сервіси, а їхнє спільне ядро.
Чому це був ботнет, а не проксі-сервіс
Ось ключове питання: звідки сервіс отримує мільйони «домашніх» IP-адрес?
Легальний провайдер має мережу добровольців. Людина встановлює на телефон безкоштовний або умовно безкоштовний застосунок чи розширення, погоджується, що її інтернет-з’єднання іноді використовуватимуть як exit node — точку, через яку в мережу виходить чужий трафік, — і отримує щось натомість: гроші, преміумпідписку або версію без реклами. Користувач про все знає, дає згоду й отримує компенсацію. Саме тому таку модель називають етичним сорсингом.
IPIDEA працювала інакше. За даними розслідування Google, пристрої потрапляли до мережі через заражені застосунки. Розробникам пропонували готові SDK — Castar SDK, Earn SDK та інші — і обіцяли заробіток на «монетизації трафіку». Розробник інтегрував SDK у застосунок, а телефони й комп’ютери користувачів непомітно перетворювалися на ті самі «резидентські IP», доступ до яких потім продавали. Власники пристроїв нічого про це не знали й не давали згоди.
| Простіше кажучи, коли ви платили 922 або PIA за резидентський трафік, то орендували доступ до чужих зламаних пристроїв. Не «домашній інтернет добровольця», а планшет пенсіонера, який завантажив безкоштовний застосунок-ліхтарик. |
|---|
До того ж компанія опинилася в дуже сумнівному оточенні. За даними звіту Google, лише за один тиждень інфраструктурою IPIDEA скористалися понад 550 відстежуваних хакерських угруповань, зокрема державні APT-команди, а також відомі ботнети на кшталт BADBOX 2.0. Тобто ваші кампанії працювали на тій самій інфраструктурі, що й цільові кібератаки.
Для антифрод-системи це не «чистий резидентський IP», а адреса з украй сумнівною репутацією. Це, до речі, пояснює, чому протягом останніх місяців у багатьох знизилася конверсія на цих проксі.івною репутацією — що, до речі, пояснює, чому останні місяці конверт на цих проксі у багатьох просів.
Родовід: від 911 S5 до IPIDEA
Якщо вам здається, що все це вже колись було, то вам не здається. IPIDEA — не перша й, на жаль, навряд чи остання назва на цьому ринку.
Прародителем усієї схеми був сервіс 911 S5, який працював із 2014 року й свого часу був найвідомішим «резидентським» смітником на ринку. У 2022 році оператор забрав його в тінь, у 2023-му мережа знову з’явилася під назвою Cloud Router, а в травні 2024 року за неї взялося ФБР.
У результаті адміністратора, громадянина Китаю Юньхе Вана (YunHe Wang), заарештували, а слідство оцінило розмір мережі у 19 мільйонів скомпрометованих IP-адрес у всьому світі. За версією обвинувачення, ці адреси використовували в шахрайських схемах на мільярди доларів. Лише фальшивих заявок на виплати, пов’язані з COVID-19, у США нарахували на 5,9 мільярда доларів.
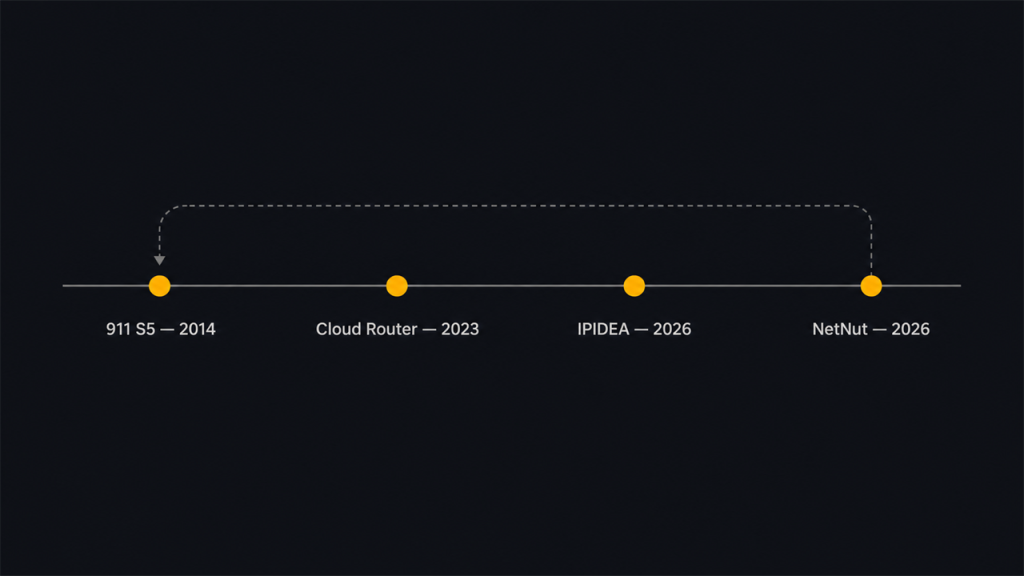
Схема проста й легко відтворюється: зібрати ботнет, продавати доступ до нього під виглядом «резидентських проксі», попрацювати кілька років, потрапити під операцію правоохоронців, закритися — і відкритися знову під іншою назвою. 911 перетворився на Cloud Router. Уламки цієї екосистеми виросли в IPIDEA з її 13 брендами. Сьогодні накрили IPIDEA — завтра з’явиться щось нове з іншим логотипом і «найкращими цінами на ринку».
| До речі, про «появу знову». Одразу після смерті 922 в мережі з’явилися сайти на кшталт 922proxy.app і 922proxy.org. Вони видають себе за оригінальний сервіс і пропонують «увійти зі старою поштою, адже ми перенесли базу». Не ведіться. Це клони, які використовують впізнаваність мертвого бренду. У найкращому разі вас переконають внести депозит і заберуть гроші. У найгіршому — зберуть ваші дані або підсунуть черговий заражений клієнт. Оригінальний сервіс мертвий, і жодних «дзеркал» у нього немає. |
|---|
Що тепер буде з вашими грошима й акаунтами
Погані новини для тих, у кого на балансі залишалися гроші: найімовірніше, їх уже немає.
Судячи з відгуків користувачів, після закриття сайти, застосунки й особисті кабінети перестали працювати. Повертати депозит просто нікуди й немає кому. Кримінальна мережа, проти якої ФБР проводить операцію, не розсилає повідомлень про повернення коштів.жа під операцією ФБР не розсилає повідомлень про повернення коштів.
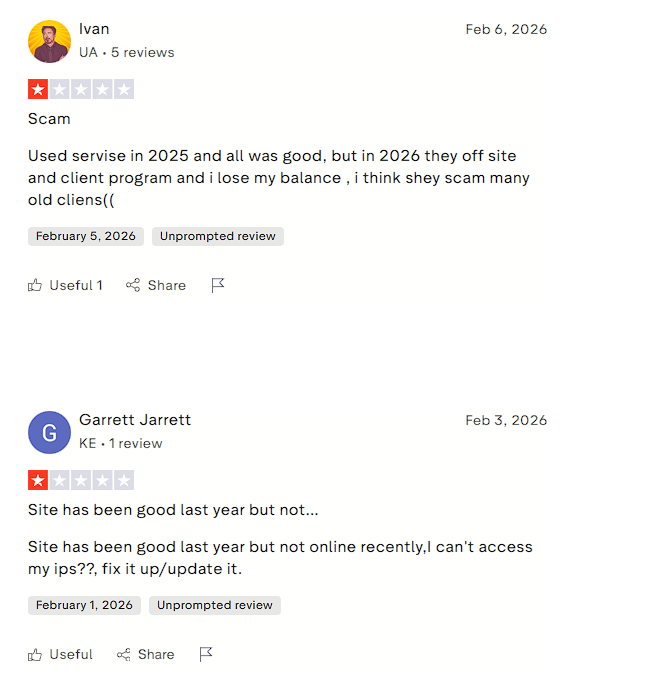
Що робити: змиритися та списати гроші у збитки. Писати в «підтримку» мертвого сервісу марно.
Однак втрата балансу — не головний ризик. Значно важливіше розібратися, що саме ви робили через ці проксі. Пройдіться коротким списком:
- Не шукайте «дзеркала» або «альтернативні клієнти». Будь-який сайт, який сьогодні обіцяє воскреслий 922 чи PIA, — це пастка. Те саме стосується Telegram-каналів із «робочими збірками» та будь-яких інших сервісів у подібній ситуації.
- Змініть паролі, якщо використовували їх повторно. Якщо ви входили в закритий сервіс за допомогою пошти й пароля, які використовуєте ще десь, змініть їх. Ви передали свої дані компанії, яка за визначенням працювала нечесно.
- Перевірте, що працювало на цих IP. Акаунти, які ви фармили або використовували для заливу через резидентську мережу IPIDEA, були прив’язані до адрес із поганою репутацією. Якщо акаунти почали отримувати бани або потрапили на холд, це не параноя майданчика, а закономірні наслідки. Перенесіть цінні акаунти на нормальні проксі раніше, ніж платформа зробить це за вас.
- Проведіть інвентаризацію зв’язок. Перевірте, де ще у вашій інфраструктурі є залежність від цих сервісів: API-інтеграції, автоматизовані заливи або чужі мануали з порадами «брати проксі на 922». Усе це тепер мертвий код.
Куди мігрувати: легальні провайдери у 2026 році
У мене для вас дві новини:
- Хороша: ринок резидентських проксі не закінчується на IPIDEA, а переїхати до іншого провайдера реально за одну-дві доби.
- Погана — для гаманця: чесний трафік коштує дорожче за крадений. Якщо ви звикли до «безліміту за копійки», готуйтеся платити за гігабайти. Зате без ризику, що завтра ваш провайдер опиниться в пресрелізі ФБР.
У 2026 році ринок приблизно поділяється на три рівні за ціною та завданнями. Наведені нижче ціни актуальні орієнтовно на липень 2026 року. Тарифи змінюються, тому перед купівлею перевіряйте актуальний прайс.
- Ентерпрайз — максимальна прозорість і compliance. Цей рівень підходить тим, кому потрібні великі обсяги, стабільність і чиста юридична історія. Лідери — Bright Data і Oxylabs. Обидва провайдери мають задокументований етичний сорсинг, процедури KYC — Know Your Customer, або перевірку особи клієнта, — і відповідають GDPR, європейському регламенту захисту даних. Ціна преміальна: резидентський трафік стартує з кількох доларів за гігабайт і дорожчає залежно від вимог. Це не варіант для невеликих тестових кампаній, а рішення для тих, хто працює серйозно, надовго й не хоче неприємних сюрпризів.
- Середній рівень — баланс ціни та якості. Decodo — колишній Smartproxy, — SOAX і DataImpulse коштують приблизно $3–6 за гігабайт, пропонують пристойні пули та живу підтримку. Це оптимальний варіант для більшості соло-баєрів і невеликих команд: дешевше за ентерпрайз, але з прозорим сорсингом і зрозумілою репутацією.
- Бюджетний рівень — коли важлива ціна входу. IPRoyal, Webshare і Evomi пропонують тарифи приблизно від $1,75 за гігабайт, а стартова ціна Evomi становить близько $0,49 за гігабайт. Це легальні бюджетні провайдери, а не сумнівні контори. Проте що нижча ціна, то уважніше потрібно перевіряти походження їхніх IP — про це нижче.
Окремо розберемо суміжні типи, щоб уникнути плутанини. Резидентські проксі — не єдиний варіант. Також існують:
- Мобільні проксі (mobile proxies) — спрямовують трафік через реальні SIM-картки й мобільних операторів. Для фарму акаунтів вони часто навіть надійніші за резидентські проксі, але коштують дорожче.
- ISP-проксі, або статичні резидентські проксі, — швидкі адреси, зареєстровані за домашніми провайдерами, але розміщені в дата-центрах. Вони залишаються незмінними.
Що саме вибрати, залежить від вертикалі й того, що перевіряє ваш майданчик. Правило просте: що суворіша антифрод-система офера, то «живішою» має виглядати IP-адреса.
Як відрізнити чесний проксі-сервіс від чергового ботнету
Це найважливіший розділ статті, адже назва бренду нічого не гарантує.
Свіжий приклад: 2 липня 2026 року Google разом із ФБР і Lumen ліквідували ще одну велику резидентську мережу — NetNut. Це не IPIDEA, а окрема історія, але суть та сама: навіть велике й відоме ім’я може виявитися мережею на заражених пристроях. Тому вибирати потрібно не за логотипом, а за чеклістом.
Перевіряйте будь-якого провайдера — зі списку вище або зовсім нового — за п’ятьма питаннями:
- Як він пояснює походження IP? Нормальний провайдер прямо пише, що використовує opt-in-мережу добровольців або партнерські SDK з явною згодою користувачів. Якщо на сайті лише туманні формулювання на кшталт «мільйони резидентських IP у всьому світі» без жодного пояснення їхнього походження, це червоний прапорець.
- Чи дають власники IP згоду й отримують компенсацію? Ключова ознака етичної мережі: людина на іншому боці знає, що її канал використовують, погодилася на це, отримує щось натомість і може відключитися в один клік. Якщо провайдер не пояснює, як отримує згоду учасників мережі та яку вигоду вони мають, трафік, найімовірніше, крадений.
- Чи є KYC і зрозуміла юридична база? Перевірка клієнтів, публічна політика допустимого використання та відповідність GDPR. Серйозний провайдер цього не приховує. Компанія, яка дозволяє будь-кому робити будь-що без жодного запитання, обслуговує і тих, хто згодом знищить репутацію її IP-пулу.
- Які історія та репутація сервісу? Скільки років він працює на ринку, чи є незалежні відгуки та чи стоїть за ним реальна компанія. Сервіс, який з’явився пів року тому з ідеальним лендингом і без жодних слідів діяльності, — це ризик.
- І головний тест — ціна. Ось правило, яке збереже вам нерви: якщо пропонують безлімітний резидентський трафік за ціною дата-центрових проксі, без лічильника гігабайтів і майже задарма, це не щедрість. Чесний резидентський трафік коштує дорого, адже за ним стоять реальні люди, яким платять. «Безлімітний резидент за кілька доларів» майже завжди означає, що за нього розраховуються не грошима, а чужими зараженими пристроями. Саме за це й закрили IPIDEA.
Якщо провайдер без проблем проходить перші чотири перевірки й не намагається бути підозріло дешевим за п’ятою, з ним можна працювати. Якщо провалює хоча б кілька пунктів, шукайте далі, хоч би якими привабливими були цифри в його прайсі.
Коротко
Безкоштовні «резидентки» закінчилися не тому, що вам не пощастило із сервісом. Вони закінчилися тому, що дешевий безлімітний резидентський трафік — це майже завжди чужі зламані пристрої, а така схема рано чи пізно потрапляє під жорстку руку закону. 911 перетворився на Cloud Router, уламки мережі стали IPIDEA, а потім упав NetNut. Цикл повторюється із завидною точністю.
Ті, хто давно перейшов до прозорих провайдерів, навіть не помітили цього тижня: заплатили трохи більше за гігабайти й сплять спокійно. А ті, хто досі шукає «робоче дзеркало 922», просто готуються знову втратити гроші.
Вибирайте не за логотипом і не за ціною в прайсі, а за одним питанням: звідки сервіс отримує ці IP?
Успіхів і чистого конверту!

FAQ
У колишньому вигляді — ні. Це були вивіски на спільній інфраструктурі, яку вилучили за рішенням суду. Окремі бренди можуть колись з’явитися під новою назвою, але це вже буде інший сервіс, і ставитися до нього варто як до незнайомця. Сайти, які зараз видають себе за «відроджений 922», — клони.
Практично ні. Особисті кабінети й платіжні системи цих сервісів недоступні, а сама мережа під операцією правоохоронців. Депозит розумніше списати у збиток і не витрачати час на «підтримку».
Безкоштовний резидентський трафік майже завжди означає, що платите не ви — платять своїми пристроями люди, яких не питали. «Безкоштовні резидентки» — це в кращому разі приманка, в гіршому — вхід у такий самий ботнет. Якщо резидентський IP нічого не коштує, значить, товаром є хтось інший.
Сам інструмент легальний: їх використовують для перевірки реклами, аналітики, парсингу. Поза законом опиняється конкретна реалізація — коли IP отримують через зараження пристроїв без згоди власників. Тому питання не «проксі чи ні», а «звідки провайдер бере адреси».
Так, нормальні провайдери дають вибір ГЕО, включаючи РФ і країни СНД. Тут працює те саме правило: дивіться не на сам факт наявності потрібного ГЕО, а на те, як сервіс пояснює походження цих IP.
Ні через що зі списку IPIDEA. Краще поставити зали на паузу на день-два і перейти на прозорого провайдера, ніж ганяти цінні акаунти через мертві чи клоновані сервіси й ловити бани.

Коментарі (0)