

Abres el cliente de 922 S5, pulsas «Conectar» y no ocurre nada. No aparece la rueda de carga ni ningún error de autenticación. Nada. Intentas entrar en la web de PIA S5, pero no carga. Con ABCproxy pasa exactamente lo mismo. Tu primera conclusión —bastante lógica— es que el servidor se ha caído y lo arreglarán por la mañana. Estas cosas pasan.
Pero no. Estos tres servicios no se cayeron: los desmantelaron. Todos el mismo día, junto con otra decena de marcas prácticamente idénticas. Google y el FBI estuvieron detrás de la operación, y el motivo fue que todos esos servicios de proxy llevaban años formando parte de una enorme botnet. Si enviabas tráfico a través de ellos, esta historia te afecta directamente, aunque el saldo perdido en tu cuenta ya no te preocupe demasiado.
Vamos por partes: qué ocurrió, por qué las autoridades pudieron actuar legalmente, de dónde viene todo este sistema y a dónde conviene migrar para no cometer el mismo error dentro de seis meses. Porque la probabilidad de tener que enfrentarse de nuevo a una situación así nunca es cero.
Qué ocurrió en enero de 2026
El 28 de enero de 2026, Google Threat Intelligence Group y el FBI llevaron a cabo una operación contra una red llamada IPIDEA, a la que calificaron como una de las mayores redes de proxies residenciales del mundo.
Un proxy residencial dirige tu tráfico a internet a través de la conexión doméstica de otra persona. El sistema del otro lado ve la dirección IP de un usuario corriente, no la de una máquina alojada en un centro de datos. Precisamente por eso estos proxies son tan valorados en el marketing de afiliación: para los sistemas antifraude, el tráfico parece proceder de una persona real conectada desde el sofá de su casa.
El problema es que IPIDEA no era un único servicio. Se trataba de un backend compartido sobre el que funcionaban unas 13 marcas diferentes. La operación afectó a casi todos los nombres que cualquier media buyer había visto alguna vez en los chats del sector:
- 922 S5 Proxy (también conocido como 922proxy)
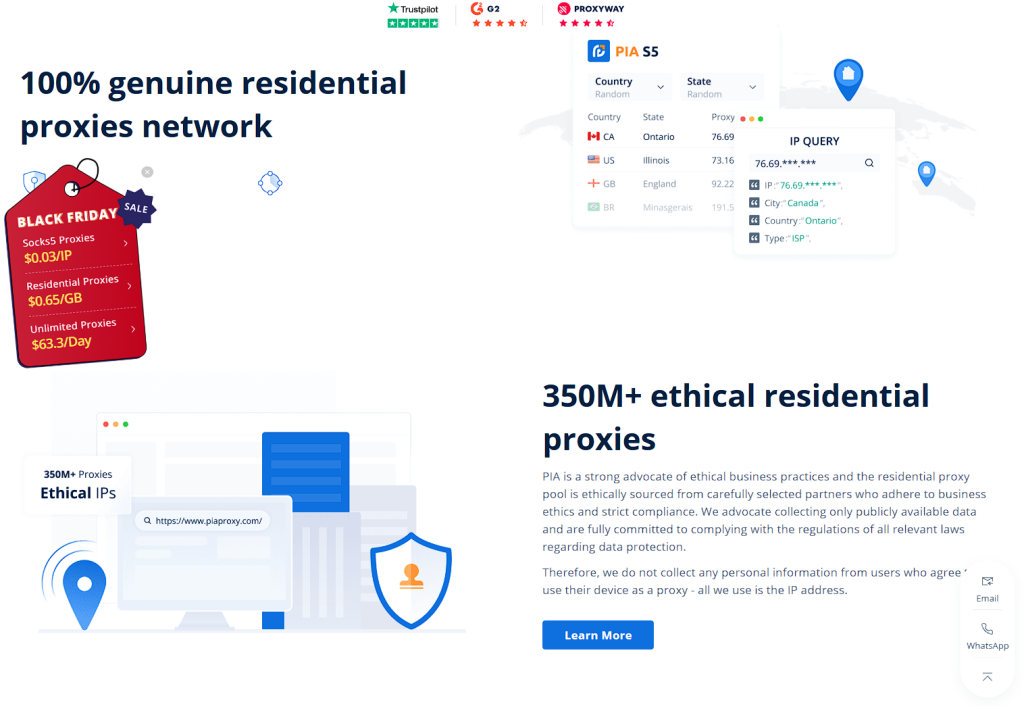
- PIA S5 Proxy
- ABCproxy
- LunaProxy
- PyProxy
- IP2World
- 360Proxy
- Cherry Proxy, Tab Proxy
- Marcas de VPN relacionadas, como Galleon, Radish y Door
Sitios diferentes, logotipos diferentes y precios diferentes, pero el mismo motor bajo el capó. Google estimó que la operación expulsó de la red alrededor de 9 millones de dispositivos infectados y permitió incautar decenas de dominios desde los que se gestionaba todo ese tráfico. Los sitios y los clientes no dejaron de funcionar uno por uno: desaparecieron todos a la vez porque la operación no atacó servicios individuales, sino su infraestructura común.
Por qué era una botnet y no un servicio de proxy
Esta es la pregunta clave: ¿de dónde obtiene un servicio millones de direcciones IP «residenciales»?
Un proveedor legítimo cuenta con una red de voluntarios. Una persona instala en su teléfono una aplicación o extensión gratuita o freemium, acepta que su conexión a internet se utilice ocasionalmente como exit node —el punto por el que sale el tráfico de otra persona— y recibe algo a cambio: dinero, una suscripción premium o la eliminación de anuncios. El usuario lo sabe, da su consentimiento y recibe una compensación. Por eso este modelo se denomina sourcing ético.um, eliminación de anuncios. Sabe, acepta y recibe compensación, por eso se llama sourcing ético.
IPIDEA funcionaba de otra manera. Según la investigación de Google, los dispositivos se incorporaban a la red mediante aplicaciones infectadas. A los desarrolladores se les ofrecían SDK listos para integrar —Castar SDK, Earn SDK y otros— con la promesa de ganar dinero mediante la «monetización del tráfico». El desarrollador integraba el SDK y los teléfonos y ordenadores de sus usuarios se convertían silenciosamente en esas mismas «IP residenciales» que otras personas compraban después. Los propietarios de los dispositivos no sabían nada ni habían dado su consentimiento.
| En pocas palabras: cuando pagabas a 922 o PIA por tráfico residencial, estabas alquilando acceso a los dispositivos comprometidos de otras personas. No era «el internet doméstico de un voluntario», sino la tablet de un jubilado que había descargado una aplicación gratuita de linterna. |
Además, la empresa estaba rodeada de muy malas compañías. Según el informe de Google, en una sola semana utilizaron la infraestructura de IPIDEA más de 550 grupos de hackers monitorizados, incluidos grupos APT patrocinados por Estados y botnets conocidas como BADBOX 2.0. Es decir, tus campañas circulaban por la misma infraestructura que los ciberataques dirigidos.
Para los sistemas antifraude, esto no era una «IP residencial limpia», sino una dirección con una reputación extremadamente dudosa. Eso, por cierto, explica por qué durante los últimos meses muchos media buyers observaron una caída de la tasa de conversión al utilizar estos proxies.
El origen: de 911 S5 a IPIDEA
Si tienes la sensación de que esto ya había ocurrido antes, no te equivocas. IPIDEA no es la primera marca de este tipo en el mercado y, por desgracia, probablemente tampoco será la última.
El precursor de todo este sistema fue 911 S5, un servicio que funcionaba desde 2014 y que, en su momento, fue el «vertedero residencial» más conocido del mercado. En 2022, su operador lo llevó a la clandestinidad. En 2023, la red reapareció bajo el nombre de Cloud Router y, en mayo de 2024, el FBI actuó contra ella.
El resultado fue la detención de su administrador, el ciudadano chino YunHe Wang. Los investigadores estimaron que la red incluía 19 millones de direcciones IP infectadas en todo el mundo. Según la acusación, esas direcciones se utilizaron en esquemas fraudulentos por valor de miles de millones de dólares. Solo las solicitudes fraudulentas de ayudas por COVID-19 en Estados Unidos alcanzaron los 5.900 millones de dólares.
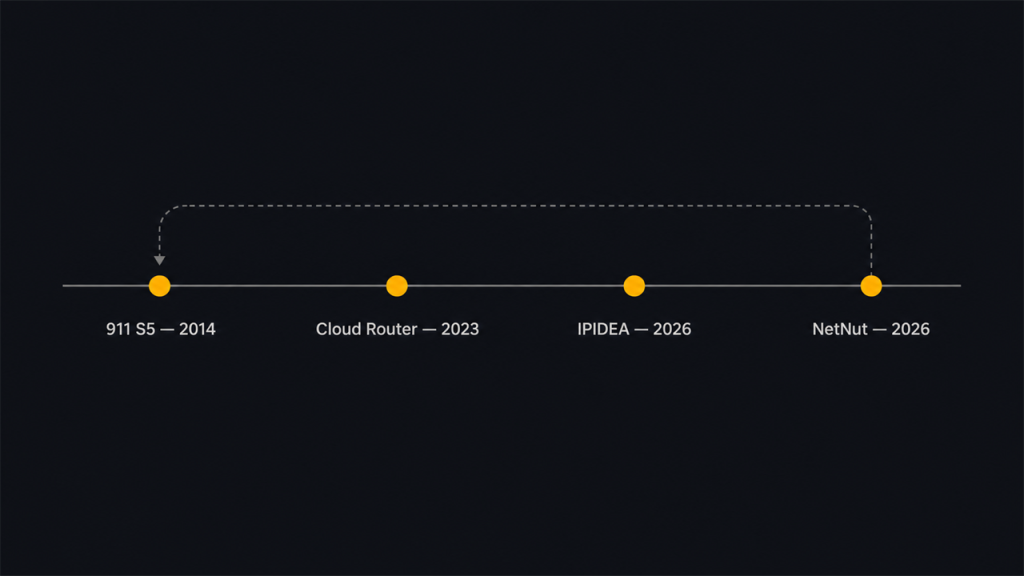
El esquema es sencillo y fácil de repetir: crear una botnet, vender el acceso como si fueran «proxies residenciales», trabajar durante un par de años, caer en una operación policial, cerrar y volver a abrir con otro nombre. 911 se convirtió en Cloud Router. Los restos de ese ecosistema crecieron hasta convertirse en IPIDEA y sus 13 marcas. Hoy desmantelan IPIDEA; mañana aparecerá algo nuevo con otro logotipo y «los mejores precios del mercado».
| Y hablando de servicios que «reaparecen»: justo después de la desaparición de 922 surgieron sitios como 922proxy.app y 922proxy.org. Se presentaban como el servicio original e invitaban a los usuarios a «iniciar sesión con el correo anterior porque hemos migrado la base de datos». No caigas en la trampa. Son clones que se aprovechan del reconocimiento de una marca muerta. En el mejor de los casos, te engañarán para que hagas un depósito. En el peor, recopilarán tus datos o te ofrecerán otro cliente infectado. El servicio original está muerto y no tiene «espejos». |
Qué pasará ahora con tu dinero y tus cuentas
Malas noticias para quienes todavía tenían dinero en el saldo: lo más probable es que ya no exista.
A juzgar por las opiniones de los usuarios, después del cierre dejaron de funcionar los sitios, las aplicaciones y las cuentas personales. No hay dónde solicitar la devolución del depósito ni a quién reclamársela. Una red criminal sometida a una operación del FBI no envía notificaciones sobre reembolsos.
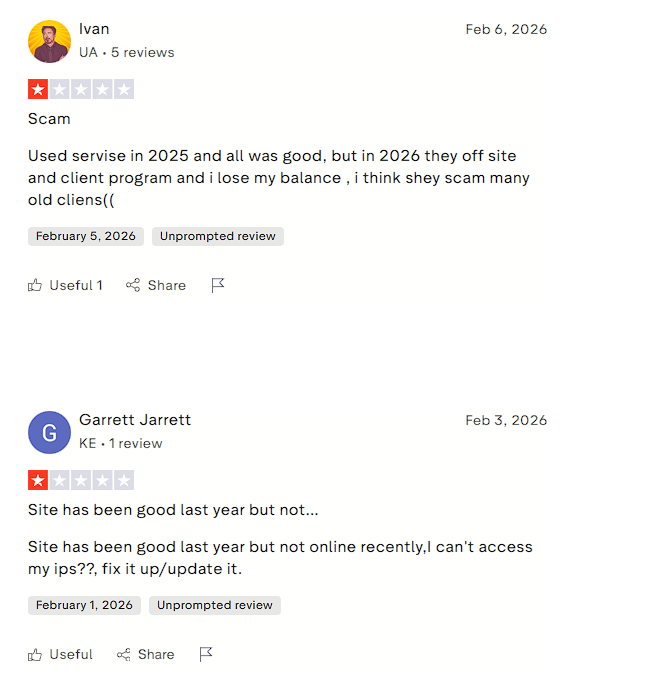
Qué hacer al respecto: asúmelo como pérdida y descártalo, escribirle al “soporte” de un servicio muerto es i¿Qué puedes hacer? Asumir la pérdida y contabilizarla como tal. Escribir al «soporte» de un servicio muerto no sirve de nada.
Pero perder el saldo no es el principal riesgo. Es mucho más importante revisar qué hacías a través de esos proxies. Repasa esta breve lista:
- No busques «espejos» ni «clientes alternativos». Cualquier sitio que prometa hoy una versión resucitada de 922 o PIA es una trampa. El mismo consejo se aplica a los canales de Telegram que ofrecen «versiones funcionales» y a cualquier otro servicio que se encuentre en una situación similar.
- Cambia las contraseñas que hayas reutilizado. Si accediste a uno de los servicios desaparecidos con el mismo correo y la misma contraseña que utilizas en otros sitios, cámbialos. Entregaste esos datos a una empresa que, por definición, no operaba de forma limpia.
- Comprueba qué estaba vinculado a esas IP. Las cuentas que farmeaste o utilizaste para enviar tráfico mediante los proxies residenciales de IPIDEA estaban conectadas a direcciones con mala reputación. Si esas cuentas reciben baneos o quedan en hold, no es paranoia de la plataforma: son las consecuencias. Traslada las cuentas valiosas a proxies legítimos antes de que la plataforma tome la decisión por ti.
- Audita tus setups. Revisa en qué otros puntos de tu infraestructura dependías de estos servicios: integraciones mediante API, automatizaciones de campañas o manuales de terceros que indicaban «compra proxies en 922». Todo eso es ahora código muerto.
Dónde migrar: proveedores legítimos en 2026
Tengo dos noticias:
- La buena: el mercado de proxies residenciales no termina con IPIDEA y es perfectamente posible migrar en uno o dos días.
- La mala —para tu bolsillo—: el tráfico legítimo cuesta más que el robado. Si estabas acostumbrado al «tráfico ilimitado por centavos», prepárate para pagar por gigabyte. Al menos no tendrás que preocuparte de que tu proveedor aparezca mañana en un comunicado del FBI.
En 2026, el mercado puede dividirse aproximadamente en tres niveles según el precio y las necesidades. Los precios que aparecen a continuación son orientativos y corresponden a julio de 2026. Las tarifas cambian, así que comprueba siempre los precios actuales antes de comprar.
- Enterprise: máxima transparencia y compliance. Este nivel es para quienes necesitan volumen, estabilidad y un historial legal limpio. Los principales proveedores son Bright Data y Oxylabs. Ambos cuentan con sourcing ético documentado, procedimientos KYC —Know Your Customer o verificación de identidad del cliente— y cumplimiento del GDPR, el reglamento europeo de protección de datos. Los precios son premium: el tráfico residencial parte de varios dólares por gigabyte y aumenta según los requisitos. No es una opción para pequeñas campañas de prueba, sino para quienes trabajan en serio, a largo plazo y no quieren sorpresas desagradables.
- Nivel intermedio: equilibrio entre precio y calidad. Decodo —antes Smartproxy—, SOAX y DataImpulse cobran aproximadamente entre 3 y 6 dólares por gigabyte y ofrecen pools decentes y soporte activo. Es la opción más adecuada para la mayoría de los solo buyers y los equipos pequeños: más barata que los servicios enterprise, pero con un origen de las IP y una reputación comprensibles.
- Nivel económico: cuando importa el coste de entrada. IPRoyal, Webshare y Evomi parten de unos 1,75 dólares por gigabyte, mientras que la tarifa inicial de Evomi ronda los 0,49 dólares por gigabyte. Son proveedores económicos legítimos, no operaciones clandestinas. Sin embargo, cuanto más bajo sea el precio, más atención debes prestar al origen de sus IP, como veremos más adelante.
Una breve explicación sobre otros tipos de proxy para evitar confusiones. Los proxies residenciales no son la única opción. También existen:
- Proxies móviles: dirigen el tráfico a través de tarjetas SIM y operadores móviles reales. Para farmear cuentas suelen ser incluso más fiables que los proxies residenciales, pero también son más caros.
- Proxies ISP, también conocidos como proxies residenciales estáticos: son direcciones rápidas registradas a nombre de un proveedor de internet doméstico, pero alojadas en un centro de datos. Además, no cambian.
La opción adecuada depende de tu vertical y de lo que compruebe la plataforma. La regla es sencilla: cuanto más estricto sea el sistema antifraude de la oferta, más «real» debe parecer la IP.
Cómo distinguir un proxy legítimo de la próxima botnet
Esta es la sección más importante del artículo porque el nombre de una marca no garantiza nada.
Un ejemplo reciente: el 2 de julio de 2026, Google, el FBI y Lumen desmantelaron otra gran red de proxies residenciales, NetNut. No era IPIDEA, sino un caso independiente, pero el problema era el mismo: incluso una marca grande y conocida puede resultar ser una red construida sobre dispositivos infectados.
Por eso debes elegir con una lista de comprobación, no por el logotipo.
Haz estas cinco preguntas sobre cualquier proveedor, tanto si aparece en la lista anterior como si acaba de llegar al mercado:
- ¿Cómo explica el origen de sus IP? Un proveedor legítimo indica claramente que utiliza una red opt-in de voluntarios o SDK de socios con el consentimiento explícito de los usuarios. Si el sitio solo ofrece frases vagas como «millones de IP residenciales en todo el mundo» sin explicar de dónde proceden, es una señal de alerta.
- ¿Los propietarios de las IP dan su consentimiento y reciben una compensación? La principal característica de una red ética es que la persona del otro lado sabe que se utiliza su conexión, ha aceptado participar, recibe algo a cambio y puede desconectarse con un solo clic. Si el proveedor no explica cómo se obtiene el consentimiento de los peers ni qué beneficio reciben, lo más probable es que el tráfico sea robado.
- ¿Existe KYC y una base legal clara? Busca verificación de clientes, una política pública de uso aceptable y cumplimiento del GDPR. Un proveedor serio no oculta estas cuestiones. Una empresa que permite a cualquiera hacer cualquier cosa sin formular una sola pregunta también atiende a quienes después destruirán la reputación de sus IP.
- ¿Qué historial y opiniones tiene el servicio? Comprueba cuántos años lleva en el mercado, si existen opiniones independientes reales y si hay una empresa auténtica detrás. Un servicio que apareció hace seis meses con una landing page perfecta y sin ningún historial rastreable supone un riesgo.
- Y la prueba principal: el precio. Esta regla te ahorrará muchos problemas: si te ofrecen tráfico residencial ilimitado al precio de proxies de centro de datos, sin contador de gigabytes y prácticamente gratis, no es generosidad. El tráfico residencial legítimo es caro porque detrás hay personas reales que reciben una compensación. El «tráfico residencial ilimitado por un par de dólares» casi siempre significa que el coste real se paga con los dispositivos infectados de otras personas. Exactamente por eso desmantelaron IPIDEA.
Si un proveedor supera sin problemas los cuatro primeros puntos y no intenta ser sospechosamente barato en el quinto, puedes trabajar con él. Si falla en al menos un par de ellos, sigue buscando, por muy atractivos que parezcan los números de sus tarifas.
En resumen
Los proxies residenciales «gratuitos» no desaparecieron porque tuvieras mala suerte con un servicio concreto. Desaparecieron porque el tráfico residencial barato e ilimitado casi siempre se basa en dispositivos ajenos comprometidos, y tarde o temprano ese tipo de estructura acaba bajo la implacable acción de la ley. 911 se convirtió en Cloud Router, sus restos se transformaron en IPIDEA y después cayó NetNut. El ciclo se repite con una precisión sorprendente.
Quienes migraron hace tiempo a proveedores transparentes ni siquiera notaron lo ocurrido: pagaron un poco más por cada gigabyte y siguieron durmiendo tranquilos. Quienes todavía buscan un «espejo funcional de 922» simplemente se están preparando para volver a perder dinero.
No elijas un proveedor por su logotipo ni por el precio de sus tarifas. Hazte una sola pregunta: ¿de dónde obtiene el servicio esas IP?
¡Éxitos y conversiones limpias!

FAQ
En su forma original, no. Eran marcas sobre una infraestructura común que fue incautada por orden judicial. Algunas marcas pueden reaparecer algún día bajo otro nombre, pero será otro servicio y deberías tratarlo como a un desconocido. Los sitios que ahora se hacen pasar por el “922 resucitado” son clones.
Prácticamente no. Los paneles personales y los sistemas de pago de esos servicios no están disponibles, y la red está bajo operación policial. Lo más razonable es asumir la pérdida y no perder tiempo con el “soporte”.
El tráfico residencial gratuito casi siempre significa que tú no pagas: pagan con sus dispositivos personas a las que no se les pidió permiso. Las “residenciales gratis” son, en el mejor de los casos, un anzuelo; en el peor, la entrada a otro botnet. Si una IP residencial no cuesta nada, el producto es otra persona.
La herramienta en sí es legal: se usan para verificación de anuncios, analítica, scraping. Lo ilegal es la implementación concreta: cuando las IP se obtienen infectando dispositivos sin consentimiento. Por eso la pregunta no es “¿proxy o no?”, sino “¿de dónde saca el proveedor las direcciones?”.
Sí, los proveedores serios ofrecen selección de GEO, incluyendo Rusia y países de la CEI. Aquí aplica la misma regla: no mires solo la disponibilidad del GEO, sino cómo el servicio explica el origen de esas IP.
Por nada de la lista de IPIDEA. Mejor pausa el tráfico uno o dos días y cámbiate a un proveedor transparente, que arriesgar cuentas valiosas en servicios muertos o clonados y acabar baneado.

Comentarios (0)